La confiance était une faille
Trois incidents. Une seule conclusion. Vous faisiez confiance à des systèmes qui n'avaient jamais demandé à l'être.
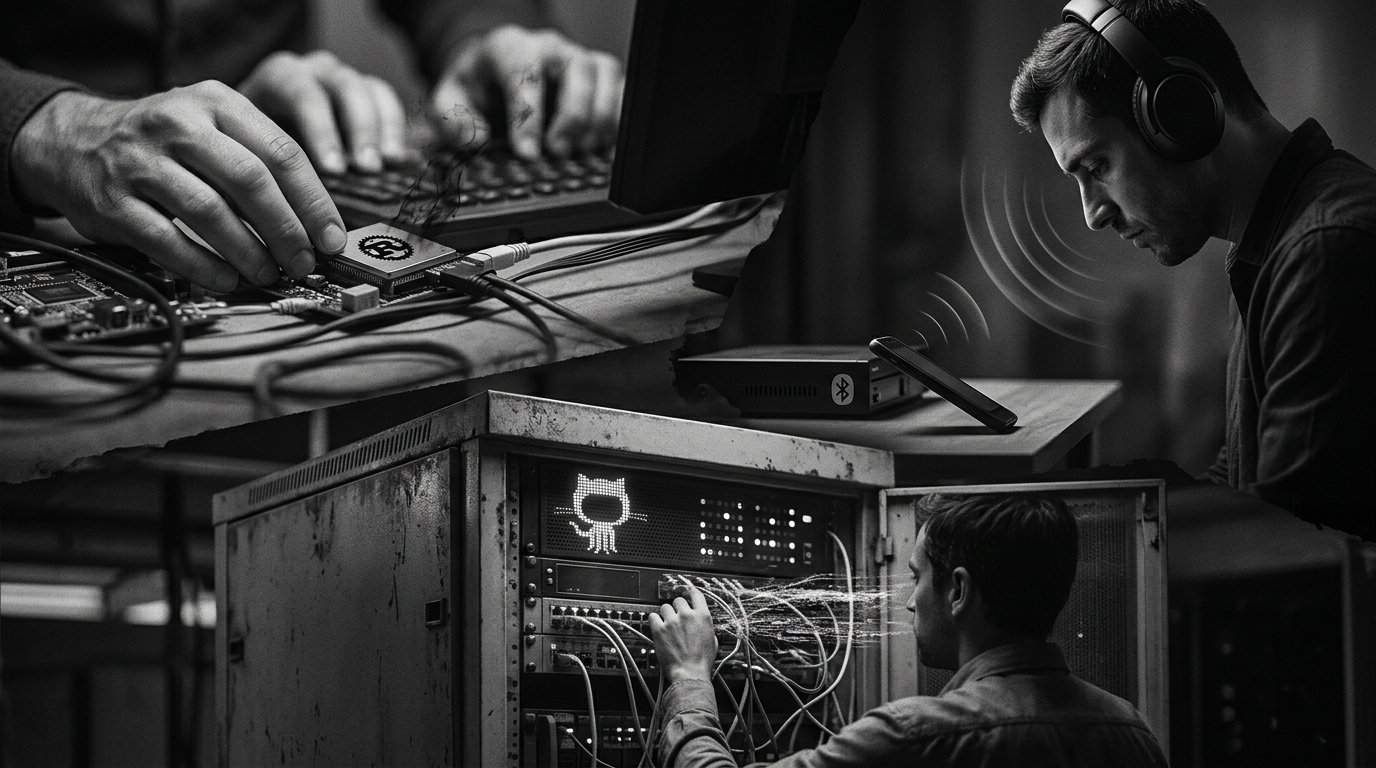
Un crate Rust publie sur crates.io. Un développeur l'intègre à son build. Au moment de la compilation, un payload s'exécute. Pas à l'installation, pas au runtime : au build. L'endroit où personne ne regarde parce que tout le monde fait confiance au compilateur.
Une page AliExpress charge du JavaScript. Dans ce JavaScript, une routine WebAudio silencieuse génère des oscillateurs à fréquence variable et mesure comment votre matériel audio les traite. Votre smartphone Bluetooth, connecté simultanément à votre casque et à votre enceinte, décroche de l'un des deux. Vous pensez à un bug firmware. C'est un fingerprint. Votre empreinte matérielle vient d'être extraite sans qu'un seul pixel visible ait bougé.
GitHub double son volume de commits en quatre mois. Les serveurs ne tiennent pas. Une série de défaillances en cascade coupe l'accès à la plateforme sur laquelle reposent des milliers de pipelines de production. La cause du volume ? L'IA. Les assistants de code génèrent, committent, poussent, à un rythme que l'infrastructure a été conçue pour absorber à l'échelle humaine.
Trois incidents. Trois couches différentes de l'écosystème. Une seule mécanique.
La confiance implicite est une surface d'attaque
Les systèmes sur lesquels vous travaillez n'ont pas été conçus pour un environnement hostile. Ils ont été conçus pour un environnement coopératif, où les acteurs publient de bonne foi, où les pages web servent du contenu et pas des routines d'extraction, où la croissance du trafic suit des courbes prévisibles.
Cet environnement n'existe plus. Il a peut-être toujours été une fiction utile.
Ce qui remplace la confiance coopérative, c'est un système de vérifications que personne n'a encore eu le courage de construire complètement. Les registres de packages n'ont pas les ressources pour auditer chaque publication. Les navigateurs n'ont pas conçu de sandboxing pour l'API WebAudio utilisée comme vecteur de fingerprinting. Les plateformes de code n'ont pas anticipé que leurs utilisateurs seraient, pour une part croissante, des agents automatisés.
La supply chain du logiciel est devenue un vecteur d'infiltration. Pas parce que les attaquants sont devenus plus sophistiqués, mais parce que la surface a explosé pendant que les protocoles de vérification restaient statiques.
Ce que l'IA a accéléré sans réparer
L'outage GitHub n'est pas une histoire de mauvaise infrastructure. C'est une histoire de désynchronisation. Le volume de commits a doublé parce que les outils d'IA génèrent du code plus vite que les humains ne le committaient. La plateforme a cédé parce qu'elle était dimensionnée pour absorber la cadence humaine.
C'est la même dynamique que dans les deux autres incidents, déplacée d'un niveau. L'IA amplifie les comportements existants sans modifier les systèmes qui les accueillent. Elle génère du code plus vite : le registre de packages reçoit plus de publications, dont une fraction malveillante. Elle accélère les cycles de développement : la plateforme qui héberge ces cycles saturne sous la charge. Elle optimise les conversions : les pages e-commerce intègrent des routines de fingerprinting plus sophistiquées, invisibles, plus difficiles à détecter.
L'enthousiasme autour des modèles de langage a produit un consensus implicite : le problème est dans les couches hautes. Le raisonnement, la qualité des outputs, les hallucinations, l'alignment. (L'alignment : ce mot que les chercheurs utilisent pour désigner un problème que les ingénieurs d'infrastructure ont résolu depuis longtemps sous un autre nom. La vérification. L'audit. La confiance accordée avec conditions plutôt qu'accordée par défaut.)
Pendant ce temps, les couches basses cèdent silencieusement.
Un crate malveillant dans votre pipeline de build ne fait pas les gros titres de la même façon qu'un modèle qui hallucine. Pourtant l'un s'exécute sur votre machine avec vos permissions. L'autre produit du texte incorrect que vous pouvez relire.
La hiérarchie de l'attention est inversée.
Ce que ces trois incidents partagent n'est pas une vulnérabilité technique spécifique. C'est un principe : les systèmes conçus pour la confiance ne résistent pas à son retrait. Et le retrait n'est pas un événement. C'est un processus continu, incrémental, difficile à détecter précisément parce qu'il se déroule dans les couches que personne ne surveille.
Vos packages, votre navigateur, votre forge logicielle. Trois environnements qui fonctionnaient parce que tout le monde jouait le jeu. Le jeu a changé. Les environnements, non.
volod1a